定期的にくる全裸待機イベントがPHPに襲来。
PHPに「緊急」レベルの脆弱性2件 修正版を日本時間21日深夜に公開へ、事前準備を呼び掛け - ITmedia NEWS
全裸で待て!
とにかく地球がヤバい
技術的な詳細が不明なのは仕方無いですが、「とにかくやべぇからPHPユーザは全員23時全裸な!」ということで、こういうことがあると、WordPressユーザとしては限界みを感じます。特に昨今はAIのせいでサイバー攻撃が激化していることもあり、それは自動ですから、場末の当サイトも常にアタックを受けていることを思うと、対策しないわけにもいきません。
そんでまぁ、当日こられた方は珍しくサイトに赤帯出ているのを見たかもしれません。
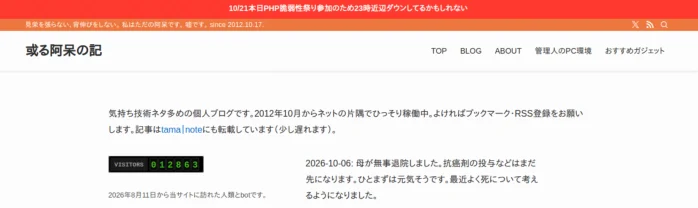
で、23時前からしばらく落としました。
それでまぁしばらくは、X上でも様々な人が話題にしていて、少し本当にお祭りのような気分になりテンションも上がりました。
著名ITサービス相次いで緊急メンテへ コドモン、シャドバ、BASE、さくらのレンタルサーバなど 「PHP」脆弱性に起因か(1/2 ページ) - ITmedia NEWS
当サイトはDocker版のため、大元のPHPの更新から降ってくるまでけっこう時間がかかりました。一人ポチポチと下記コマンドでDocker版の更新はまだかなぁと確認していました。
curl -s "https://hub.docker.com/v2/repositories/library/wordpress/tags/latest" | grep -o '"last_updated":"[^"]*"'これの結果が2026-10-21T14:00より後になったらOKなのですが、結局"last_updated":"2026-10-21T17:50:57.852281Z"を確認できたのは夜中の3時くらいだったかな。お、と思ってイメージ更新して、バージョンを確認します。
$ docker run --rm wordpress:latest php -v
PHP 8.3.36 (cli) (built: Oct 21 2026 15:57:18) (NTS)OK、ということでサイト復活。この頃になると大方みんな対策が終わっており、Docker版を話題にしている人はほとんどおらず、なにしてるんだろうなぁという気分になっていました。
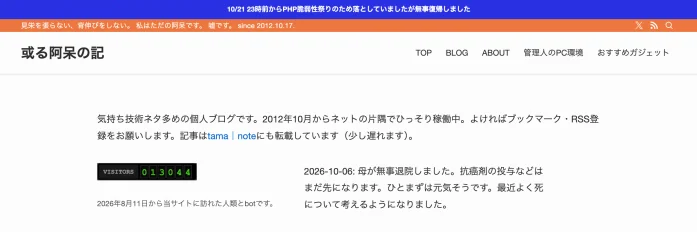
せっかく頑張ったので青帯で頑張りましたの告知を誰に向けたわけでもなくしています。複数サイトやってるので対策は複数やったのですが、このサイトでしか帯は出していません。所詮個人サイト、告知というより祭り参加表明だったので…。場末でも一応今も技術系のサイトのつもりだしね。
実際の所脅威はどれくらいだったの?
終わってみると、かねてより考えてはやめていた脱WordPress計画も現実味を帯びてきます。今回のようなことが今後もけっこうありそうだな、とまず思えました。地味にNode.jsも騒がれていましたしね(「「Node.js」にセキュリティ更新 ~10件の脆弱性を修正、「eMudhra」の侵害にも対応 - 窓の杜」)。
しかし実際のところ、今回の脅威(後にphp2shellとされる)が本当にどれほどの被害をもたらすものだったのかは謎です。真の影響力について実はちょっと疑っています。CVSSスコア9.2とか数字ばかり独り歩きし、対策しなければサービスにあらずみたいな空気が醸成されても、本当のところどうだったのかはわからないわけでしょう。試みがあったということ自体は既に「PHP「緊急」脆弱性悪用の試み、数百万件に CloudflareのCEOが報告 - ITmedia NEWS」のようにニュースになっていますけれど、ではそれでどうかなったのか…。
この手のものは、何か起きていた時にはもう遅いのだとか、未来の危機を予言した預言者が迫害されるとか、まぁそんな話になるわけですが、しかし今回については、PHPサイトの有名どころとしてアンサイクロペディアがノーガード戦法だったらしいので、今後このサイトがどうなるのかでわかるかもしれません。
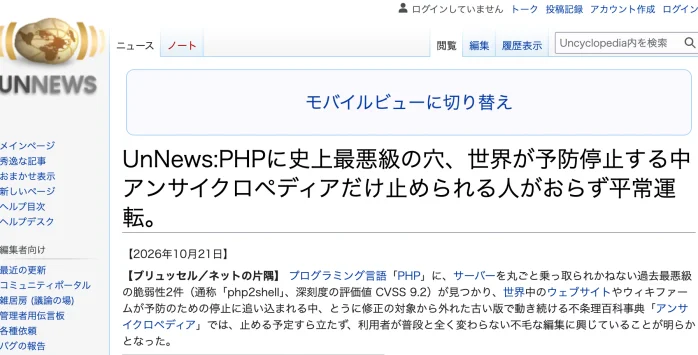
UnNews:PHPに史上最悪級の穴、世界が予防停止する中アンサイクロペディアだけ止められる人がおらず平常運転。 - アンサイクロペディア
サイト内でもネタにされています。しかしまだやってたんですね。元気そうでなにより。
ま、だからといって事前に脅威を告知されればやらないわけにはいかないんですが…今回の脅威はOpenAIが検知したとのことでしたけれど、世界中が一斉に全裸待機するほどのものだったのかな…とは少し思います。個人的には見えている脅威はそりゃ対応すべきだと思うんですが、祭り状態になるのも何か違和があります。
今後こんな感じでAIにより新たな脆弱性発見!深刻度9.3…9.4…100だーーーー!全裸で待て!とか毎日のように言われることになったら、みんなどこまでついていくんだろう。どうせ侵入されても詫びメール一本で済ます癖に…(余計なこと)。今回総理大臣までツイートしていましたが、総理のツイートは脆弱性の報告で埋まるんでしょうか。
怪しいもんです。対応した中の人はこれが技術的に必要なことだという思いで対応されたかもしれませんが、組織の観点では、やるべきことはやりましたというポージング、免責の観点でコストを払っているように思われます。でなければ、事前対応は熱心なのに、いざ本当にインシデントが起きたら詫びメール1本で済ませようとする態度は説明がつきません…。ま、情報漏洩のエース・タイムズカーはPHPではなかったようですが(永遠に言い続ける)。
クラウドなら安心伝説
まぁそうはいっても、現実上のセキュリティリスクは確かに上がっているのでしょう。求められるセキュリティパッチの適用であるとか、対策なんかは、これから目に見えて高まっていくのかなぁ、という感じはしています。
これについて、中小まして個人が防ぎ切るのはもう無理だ、クラウドに任せよう!みたいな論調も最近はちらほら見かけるのですが、大手クラウドなら信用できるのか?と思います。実際、最近俺たちのGMOがやられました。
「お名前.com デスクトップクラウド」不正プログラム設置で全プラン停止 FX用VPS、2万6739サーバに影響か - ITmedia NEWS
これは記事だと実際どこまで基盤に侵入されたのかわからないんですが、不正にプログラム設置されてるんですよね。少なくともそこにおいては実行権限まで取られている中で、本当にGMOの言う通り情報閲覧があるかも程度の被害なのかな…僕がユーザだったらちょっと信じられないですけどね。まぁ実際被害者は滅茶苦茶可哀想ですよ、FX自動取引の基盤でしょう。つらすぎる(実感)。
……とか書いて予約投稿していたんですが、Xを見ていたら次の展開が。
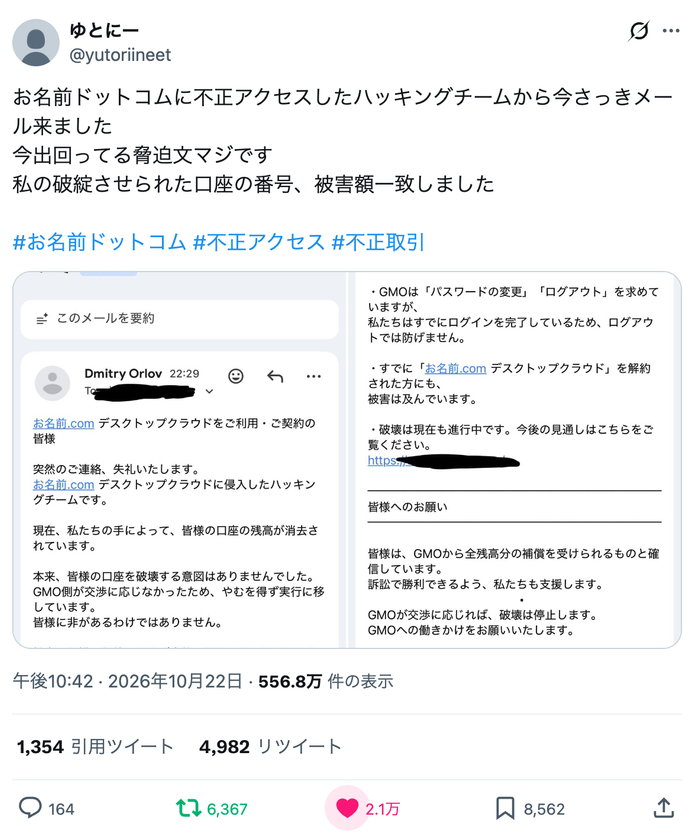
口座破綻させられているのあまりにも悲惨で可哀想過ぎる。ご愁傷さまです……。これマジで洒落にならない金額の被害が出ているのでは。やっぱり情報閲覧程度じゃなかったのか。攻撃されたといえば企業は被害者だが、本当の被害者は企業を信じて情報を預けたのに漏洩されたユーザで、企業はその被害を隠蔽と過小申告するモチベがあるから信じられない。報道する側も企業側の言うことをそのまんま垂れ流すだけじゃダメだし、見る側ももっと疑う必要がある。……と言い始めるとちょっと話が完全に逸れるので、本件滅茶苦茶興味深いけどここまでにしておいて…。
まぁこういう投資にかかるサービスで、クラウドを銘打ったサービスで、GMOがやられた、というのはこれは重たいんじゃないでしょうか(GMOだけど)。いや、ここでいうクラウドとはAWS/GCP/Azure/OCIとかそのへんのことを言うのだ、AWSにあらずんばクラウドにあらずみたいなことは言えるかもしれないし、実際信用レベルでいえばまだかなり差があるのはそうなんですけれど、しかしAWSだから大丈夫だ、は原理原則の話をするならやはりあり得ず、それは技術的判断というより信仰というべきではないでしょうか。
一方でAWSがやられたらもう仕方ない、は現実的な妥協点として言えるかもしれません。もしかしたらそういう気持ちは業界としてあるのかなぁという気もするし、正直私も組織のエンジニアの立場ならそう言ってしまう気はします。ただ一人の場末の管理者として考えた時、それはすごく納得できません。
まぁこれは信条なので並行線なんですけれど、ただ個々人がそれぞれ自分の城で守るのは合理の観点でも無謀とは言えません。まず分散されることによって、攻撃側は攻撃成功時の報酬が下がるため、モチベーションが著しく低下します。多くの小規模サービス・サイトで標的型攻撃の的になる可能性はかなり下がるでしょう。また、自分ところでの対策はネットワーク層、物理層などあらゆるところで対策が打てるため、本当に必要な保護を必要なだけやることができます。極端なことを言えば最終奥義物理遮断も可能です。
一方で大手サービスは高い壁があるものの、その壁を超えられると全員巻き添えでとんでもない被害になりますし、またその時出来ることは非常に限られています。
まぁイメージとしては高い壁に囲まれたデカくて整った街にレンタルオフィスを構えるか、孤島に手作りの拠点を構えるのかという違いになるわけですけれど、AIがあろうがなかろうが、リスクのトレードオフの本質が変わらない以上、どちらが間違っているとも言えないんじゃないでしょうか。少なくとも私は討ち死にするならせめて自分の居場所で死にたい。
まぁそうは言っても、自動攻撃も今後激しくなっていくことは予想され、無駄にアタックサーフェスが多いことから、WordPressはちょっと限界を感じています。そろそろ10年ぶりくらいのサイト大改造に着手する時がきたのだろうか…。
<関連記事>

コメント