GMOにやらかされたFX民が同じFX民としてあまりにも可哀想。
2秒で失った400万円 GMO系サービスで「意図しないFX取引」(朝日新聞) - Yahoo!ニュース
わずか2秒ほどの間に400万円超の損失を出していた。その後も2分近く身に覚えのない取引が続き、損害は600万円を超えた。
同じサービスを使っていた愛知県内の女性会社員(29)は22日朝、いつものようにFX取引の状況を確認して「頭が真っ白になった」。
その日の午前5時前から短時間で意図していない大量の取引が繰り返されていた。口座残高は6768円しかなく、430万円余りの資金はほぼ底をついていた。
情報漏洩ってレベルじゃねぇぞ!さすがにドン引きというか本当に可哀想過ぎる。しかもこの後の展開がゲームみたいになってる。
ただこの事件、金融系のFXとIT系のクラウド・VPSの事情両方をある程度知らないと、詳細がよくわからないニュースでもあります。このサイトに足を運ばれる方はIT民が多いのかと思いますが、私はIT民と同時にFX民でもあるので、軽くFX周りの解説も交えつつ所感を書いていきます。
何が起きた?ってかFXって何?なんでお名前.comが出てくるの?
事件の概要
何が起きたかというと、お名前.comデスクトップクラウドなるサービスが侵入を受けたようです。このサービスは、ITmediaの記事を引用しますと
お名前.com デスクトップクラウドは、FXの自動売買ソフト(「MetaTrader 4」「MetaTrader 5」など)を、自宅のPCを使わずにクラウド上のサーバで24時間動かし続けるためのサービス
「お名前.com デスクトップクラウド」不正プログラム設置で全プラン停止 FX用VPS、2万6739サーバに影響か - ITmedia NEWS
というものです。で、このFXの自動売買ソフトをクラウド上のサーバで動かすGMOのサービスがあって、今回それが侵入を受けて、盛大にやらかして冒頭の悲劇が起きた、という感じです。
そもそもFXとは?
うちのサイトの場合VPS云々は何かわかるがFX正味知らんという人が多そうなので、こちらのを少し詳しめに説明します。
ネットでは昔から失敗した人間の断末魔などが面白おかしく取り上げられ、また昨今FX戦士くるみちゃんのアニメ化という狂気もあって、FXはやべーやつの印象かもしれませんが、なんのことはなくて一言で言えば為替取引です。が、レバレッジかけてやるのが特徴ですね。1万ドル単位で売買するのが普通です。
1万ドルって1ドル150円だと150万円ですので、それが1単位って貴族の遊びか?って感じですが、ここに25倍のレバレッジをかけると、6万円で1万ドル売買できたりします。ここでドル円が151円になると、150万円が151万円になるので1万円の儲けになります。6万円が7万円になります。夢がある。そしてもちろん1円下がれば、1万円の損になります。6万円が5万円になります。しにます。さらに5円下がったら?0円です。飛びます。10円下がったら?-4万円ですこんにちは借金。
まぁそれはFX戦士の世界観で、実際はセーフティネットはあるし、そもそもそんな丁半どっちみたいなことをすることはなく、1倍や2倍くらいのゆるーい倍率で長くまったりやっている人もけっこういます。僕もだいたい3-5倍くらいかなぁ。目論見外すと8倍くらいになって焦ることもあるって感じ。まぁコロナショックの時などの急激な変動ではロスカが見えてきて泡吹いていたこともありましたが…知人はあんとき300万くらいロスカされたって言ってたな(;´Д`)
なんでお名前.comが出てくるのか
さてここまでいくと、完全に金融投資のコンテクストで、なんでVPSだのデスクトップクラウドなんだのが出てくるのかですが、ソフトウェアを使って自動トレードするユーザとそのサービスがターゲットになっているから、ですね。
基本的に取引所経由でやることになるんですけれど、仮想通貨の取引所と違ってAPI環境があることは稀で、自動トレードやろうと思ったら記事に出たMT4/MT5みたいな専用ソフトウェアかつそれに対応した取引所を使う必要があります。
一応専用の環境を用意せずとも、ループイフダンとかトライオートとか、システムトレードができることをウリにした取引所はあるんですが、手数料やスプレッド(実質手数料と思え)が高いし融通のきかないシンプルなロジックしか組めないので、本格的に自動トレードやりたいぞってなるとどうしてもそうなってしまうんですね。
といっても私はMT4/MT5は使っていないので詳細な操作や手数料の体系なんかは知りませんけれど、常駐させて対応取引所と自動トレードし続けるソフトウェア、ということは言えるでしょう。で、そのためのインフラ基盤としてGMOの出しているお名前.comデスクトップクラウドが一つ定番だったのかな。ちょっと業界の定番までは知りませんが、記事にはみんな使っていたから安心だと思った的な感じで書かれてましたね。
まぁ確かに市井のFX民にとって自動トレードは長らくハードル高めだったと思いますので、GMOがそのニーズを拾い上げた感じでしょうか、色々な意味でGMO感あります。
核心:なぜ被害が広がったのか?
で、最初に返りまして、今回やらかしたのはこのGMOの基盤部分、ということになります。ここまでの説明のとおりソフトウェアを置いているだけなので、直接のやりとりはここから複数の取引所それぞれ、となります。もちろん連携が取れているわけではありません。
ここがポイントの一つです。GMOは取引所そのものではなく、取引所に注文をするソフトウェアを置いているサーバをユーザに提供している、というポジションです。
つまり、GMOがやらかしたことなど取引所は知ったことでないので、取引は続行されます。
これを絵にするとこうなります。この絵がこの記事のすべてです。
ユーザ、GMO、各事業者がそれぞれ疎結合になっているのがシステムとして見た時のポイントになります。
なので、犯人にGMO部分を乗っ取られた場合、取れる手段はユーザ-FX事業者部分の対応になります。GMO自身は直接は何もできないんです。それでGMOはFX事業者に注文通すラインそのものを切断してくれという連絡をしているわけです。
……応急措置ですが。乗っられた時点で厳しい。犯人が既にセッション確立している場合、ユーザアクションのログオフで全セッション切断できるのかも事業者次第だろうし。まぁ実際、その後も破壊活動が止まってないようですし。
とはいえやるべきことであるのは確かです。GMOのやるべきことは全顧客にあらゆる手段でユーザに直接連絡して対応をお願いすることだと思いますけどね。実際はその真逆ですが。実は21日水曜日の第一報の時点ではGMOの報告内容は比較的穏やかで、「不正侵入受けた!ユーザは情報閲覧とかあるかも!」くらいの感じだったんですわ。で、このニュースを見たのも21日なんですが、僕はちょっと違和感あったんですね。そんときのツイートがこれ。
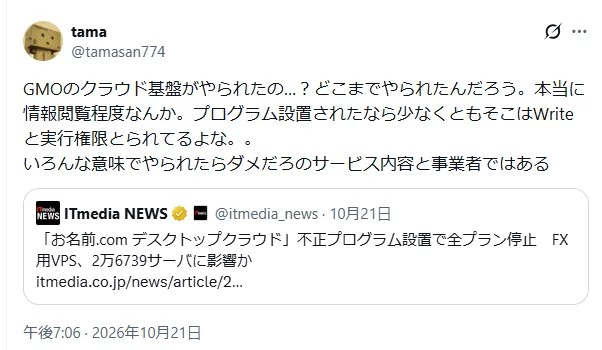
GMOのクラウド基盤がやられたの…?どこまでやられたんだろう。本当に情報閲覧程度なんか。プログラム設置されたなら少なくともそこはWriteと実行権限とられてるよな。。
いろんな意味でやられたらダメだろのサービス内容と事業者ではある
これは元記事見ると不正にプログラムを設置されたとあったので、そこまでされているのに本当に情報閲覧されたかもなんて程度なんだろうか?と違和感があったんです。結果的にフラグだったわけですが……しかしまさか本当にここまで盛大にやらかしているとはこの時は思いませんでした。
だってそうなら言うべきでしょう。確かにすべてを言えない事情はあるかもしれないけれど、事態の深刻さは伝えられたはずで、そうしていえれば、この時点で直ちに取引所に連絡してすべての注文を止めるとか、そういうことは出来た可能性もあるとのではないでしょうか。なにしろ大金がかかっている。みんな必死だよ。
まぁもちろんそのときにはそこまでのことがわからなったといえるかもしれないんですが、現場のエンジニアがそんな悠長なこと考えていたとも思えないんですよねぇ…。最悪のケースは現場レベルでは共有されてたんじゃないのかなぁ。第三者の僕が、このニュース一つで「ほんとにその程度?」って引っかかってるくらいですし。謎のプログラム見つけた時点で、青ざめたんじゃねぇのかな…それともこの会社で働くヒトはそんなタマじゃないかしら。
それで実は激ヤバでしたってゲロった第2報が既に色々あったあとの木曜日16時59分(【重要】「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第2報) | GMOインターネットグループ株式会社)、ここで各事業者単位でのログオフ(セッション切断)が対応としてあるんですけど、まぁそれはそうなんですが、どこまで伝わったのか。記事の人なんかはそもそもこの時点で時既に遅しですし。第3報「【重要】「お名前.com デスクトップクラウド」への不正アクセスに関するお詫びとお知らせ(第3報) | GMOインターネットグループ株式会社」はその対応をより強く書いたのがほとんどですね。この時金曜日16時10分。FXって平日しかやってないんだよ(^_^;)
FX訴訟戦士爆誕待ったなし?
まぁ真相はこれから訴訟沙汰になった時にわかることかもしれません。いや、本当になりそうな気配が。被害金額がもう泣き寝入りできる金額じゃない。
かなり醜悪なんですが、攻撃者はわざとユーザの口座を破壊しているっぽいんですね。具体的にはフルレバでガンガン注文入れて資産を蒸発させていたようです。ひでぇ…相対取引のFXの仕組み上、そんなことしてもブローカーが儲かるだけで攻撃者の得にはならないはず。
じゃあなんでそんなことを?というと、どうも脅迫が目的っぽい。
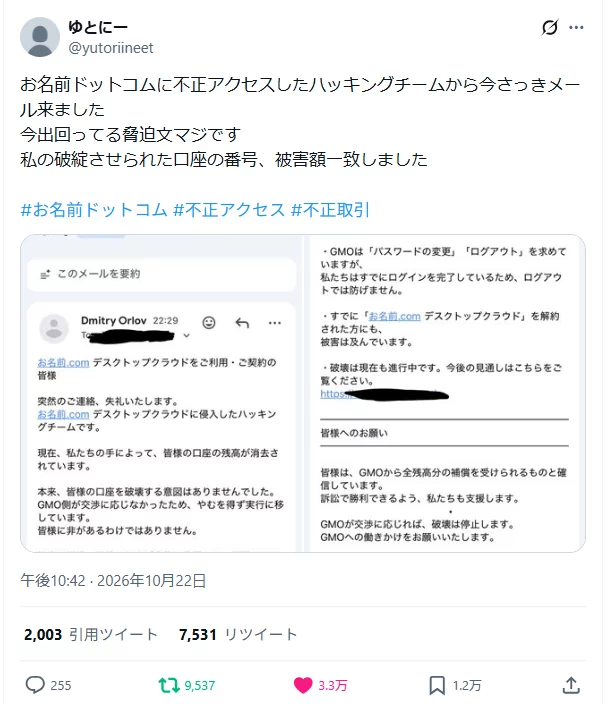
今出回ってる脅迫文マジです
私の破綻させられた口座の番号、被害額一致しました
本当?となるわけですが、第三報には攻撃者から連絡があっても返事するなという旨が書かれていることなどみると、どうもマジっぽい。しかもこの文章えげつないですよ。まぁちょっと意訳しますけど、
犯罪者「あなた達は悪くありません。しかしGMOが交渉に応じないので口座破壊しました。GMOを訴訟すればきっと全額戻ってきます。私たちが支援します!」
サイコパスか?
つまり口座を破壊されて泣き寝入りできなくなったユーザを、GMOを攻撃するためのファンネルに仕立て上げようとしているんでしょう。人の心とかないんか?
しかしもしGMOが今回のユーザの被害についてなんら補償を示さなかった場合、ユーザは自分の金を取り戻すには、自分の財布を燃やした犯人の支援を受けて、利用されているとわかりながらGMOを訴えるしかない。地獄か?
なかなか絶望的です。IT系じゃないとGMOのイメージはなさそうですが、決して評判の良い会社とは言えません。一般ユーザにとってもお名前.comのダークパターンは有名ですし、色々あったのか、ツイートを見ていると「このまま倒産してしまえ」という類のものが散見されました。第三報を見ても、具体的なことは何もわからないが、とりあえず法務を通しているということだけビンビンに伝わってくる、自己保身しか感じないものでした。GMOェ…
顧客の口座を燃やし尽くし、裁判では我々はサイトで連絡した、何もしなかった顧客が悪いで通す気なんだろうか…いやまさかさすがに通らんだろう…。
どうにかならないんですか
とにかく現状ユーザがあまりにも可哀想過ぎるのですが、本当にどうにかならんのですか。
悪いのは犯罪者だ理論はそれはそうなんですが、それでユーザのお金は戻ってきません。テロリストに屈するな!というのも正論ですが、テロリストが人質にしてるのはGMOの金じゃなくてユーザの金です。攻撃者vs企業において企業は被害者ですが、企業vsユーザにおいては守るべきものを守れなかったものと被害者です。
また企業の対応を見ると、本当にそこに過失がなかったのか…なんならいわゆる重過失がなかったのかも、けっこう疑問があります。
SNSでは「GMOは規約でガチガチに固めてる。さすが」みたいなのもありましたが、AIに法的な有効性を考えさせてみると「BtoCで全部免責は消費者契約法第8条第1項第1号により無効やから、訴訟になったら使えんと思うわ。諦めさせるためのポーズちゃう?」とのこと。また「一部免責でも重過失が認められた無効やな。法人の場合もそれはそう。重過失が認められるかが焦点になると思うわ」とのことなので、まぁ係争の余地はありそうです。
まぁGMOがしっかりしていればいいんですが…このままだと合理的には自分の金を取り戻すには自分の口座を破壊した犯人の支援を受けるハメに…。支援は恐らく証拠ログみたいなもんと思われ、犯人の証拠が使えるのか?という疑問がありますがが、これまたAIに聞いてみたところそこは使える可能性が高いで、とのこと。AI便利。さっきの図もAIに書かせた。AIは使い方次第……。
VPSはもはや危険?
思い出したのは同じくGMO系列であるConoHa VPSで半年前にあった大規模障害です。あれもユーザ間では荒れました。あれば別にサイバー攻撃ではなく、単に設計・運用のまずさだったんじゃないかと思いますが…。
しかしこういうことが立て続けに起きていると、既にVPSレベルだとセキュリティの観点でオンプレと逆転現象が起きているのかもしれないと思います。さすがにメガクラウドにまでなれば話もまた変わりますが…いずれにせよ記事の主旨とだいぶ変わってくるので別の記事でまた取り上げるかもですけどね。
ただまぁ、結果論ですが、ユーザは取る必要のないリスクを取っていた、とは言えてしまう。でもVPS・クラウドを使いましょう、はこれまでむしろスマートとされたやり方でした。ユーザは勉強熱心な層だったんじゃないでしょうか…それに自動トレードユーザは基本的に資金管理をしっかりしながら地道に稼くことを目指す堅実な人が多いんじゃないでしょうか。多分。自動トレードって基本的には中長期目線になるので。それだけにやるせないんですが…。
やっぱり、この10-15年くらいの常識が通用しなくなり始めている、大きな転換点にいるのかもしれません。
<関連記事>

コメント