世は空前の個人情報漏洩ブームとなり、毎日多くの個人情報漏洩のニュース記事が矢継ぎ早に放たれています。どうなってんだマジで。
これは非常に深刻な問題で、多くの切り口があるわけですけれど、今回はタイムズカーと焼肉きんぐの漏洩のそれぞれ異なる質的な深刻さについて考えます。
タイムズカーと焼肉きんぐはそれぞれ何をした?
まずタイムズカーと焼肉きんぐについて、それぞれ何をやらかしたか。
数百万規模の運転免許証の画像まで含む本人情報確認等の漏洩、退会者もあり!
まずタイムズカーは当初660万の個人情報漏洩があったとし、うち160万件が本人確認書類まであるとした。さらに本人確認書類には運転免許証の「画像」含む可能性あり。
この規模での運転免許証、しかも画像含むまである、というのは前代未聞。…と言いつつ実は調べて見るとOmiaiなるマッチングアプリで同等規模のことをやらかしており、前例はあることを知りました。
【不正アクセス対策】マッチングアプリ「Omiai」の個人情報漏えいは防げたのか? | 不正検知Lab -フセラボ-【かっこ株式会社 公式メディア】
これは170万クラスの本人確認書類、うち100万件が運転免許証画像ということで、今回のタイムズにまさるとも劣らない規模でした。
今回は明らかに騒がれ方が違うのは、AI時代であるということ、またカーシェアリングという一般の人はもちろん法人利用まであるものだからでしょうか。実際に行政まで動く騒ぎになっています。
「タイムズカー」660万件の情報漏洩をうけて免許証の再交付を認める特例措置〈宮城〉(仙台放送) - Yahoo!ニュース
もう一つ重要なタイムズカーに言い訳できなさそうな瑕疵として、「退会者」や「入会未完了」の者のデータまであったということです。これを税法上の取引記録として7年保存する必要があった、というのはかなり無理筋に思えます。ここは突かれるとかなり厳しいでしょう。また、「退会してもだめだった」という点で多くの人に衝撃を与えたものと思います。
焼肉きんぐ 1000万クラスだが内容は普通…だが何故持っているのかわからない
一方で、焼肉きんぐはタイムズカーを超える1000万規模となります。
焼肉きんぐに不正アクセス、1078万人分の情報流出 アプリ登録者ほぼ全員が対象(アスキー) - Yahoo!ニュース
流出した情報には、会員番号、氏名(アプリ登録名)、メールアドレス、電話番号が含まれる。一方、ログインパスワード、生年月日、性別、郵便番号、保有ポイントを含む店舗利用履歴は流出していない
直ちに比べられないのは、本人確認書類のような重篤な情報が含まれていないことです。大規模ではありますが、現実的な悪用可能性としては、もはやみんな慣れっこかもしれません…これはこれでかなり問題なんですが……。
ただ問題は、そもそもなんで焼肉きんぐが1000万規模の個人情報を持っているのか?でしょう。どちらかというとそこに衝撃を受けていた人が多かったと思います。以下のツイートは笑ってしまいました。
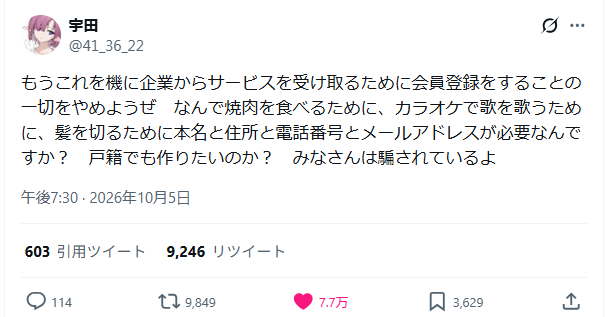
もうこれを機に企業からサービスを受け取るために会員登録をすることの一切をやめようぜ なんで焼肉を食べるために、カラオケで歌を歌うために、髪を切るために本名と住所と電話番号とメールアドレスが必要なんですか? 戸籍でも作りたいのか? みなさんは騙されているよ
戸籍笑う。まぁでも端的です。なんで焼肉屋や寿司屋がそんなに本名と住所を知りたがるんだ?という疑問の声はたくさんありますし、完全に正当な疑問だと思います。
タイムズカーと焼肉きんぐのベクトルの違い
タイムズカーも焼肉きんぐもそれぞれ問題なのですが、両者は深刻さのベクトルが異なることが明白です。
タイムズカーの問題は、どこまでも管理の問題です。カーシェアリングという業態から、一時的に運転免許証の画像データが同社のサーバを経由することは理解できますし、一定期間の保存も必要かもしれません。問題はその管理が杜撰であったことです。セキュリティの問題のみならず、データのサイクルについて適切に管理されていたとは思われません。
一方で焼肉きんぐの問題は、セキュリティの問題以前に、そもそも何故そんなデータを持っているのか、という問題であると思います。
これは体裁としてはマーケティングなどあるかもしれないのですが、しかし現在の焼肉きんぐの営業利益について、個人情報に基づく個別具体的な販促のおかげである、というような分析は見たことがありませんし、社も株主も全然そんなこと考えていないでしょう。もし個人情報が利益の源泉ならば、今回の騒動は株価にもショックがあるはずですが、そんなことは今のところなさそうなのでね…(それもどうかと思いますが…)。
そもそも大手チェーンはそういう個別具体的な属性を排除して一般化するところに利益の源泉があるはずですし、パーソナライズするにせよ本名住所性別年齢のような外形からいったい何を判別できるというのか。そしてそれがどう利益に繋がるというのか…。
まぁ利益にならないものは持ってはいけないとは言わないんですけれど、だったら漏洩しないでくれ、それでもどうしても漏洩したら、そんときはケジメをつけてくれという話です。今のサイバー攻撃はすごくて、とても防げないんだ、漏洩しても仕方ないんだ、企業も被害者なんだ、悪くない、というのであれば、個人情報を預かるに資する能力がないと言わざるを得ません。必要なものとしてメールアドレスくらいは理解しますが、逆に言うとそれくらいではないですかね…。
個人情報はどこへ消えた?
この不必要としか思えない個人情報を集めたがる企業の傾向は、すべてに通底しており、タイムズカーの杜撰な管理の根底にもあるのではないでしょうか。個人情報はとりあえず持っとけという感じ。
なんでこうなっちまったんだろうなぁ……と考えた時、日本のセキュリティインシデントに対する社会的な甘さのみならず、2010年代のビッグデータ信仰みたいなものの残滓があるように思われます。なんかデータがいっぱいあったらなんかできんじゃないのという漠然とした期待。ビールとおむつ理論何回聞いたかわからんわ。あの頃は私もピュアだったので、データには価値があるんだとか思っていましたけれど、今振り返ると、本当に誰かの作ったトレンドで踊らされていたように思います…。
そして特に何か成果を出すことはないまま、しかしトレンドだけが残り、また個人情報漏洩に対する企業側の実際的なリスクの低さにより、とりあえずデータ取っとけ、という態度になってしまっているのではないでしょうか。
企業なんかあてにしちゃだめ、自己防衛だよね
もちろんすべての企業がそうではなく、思えばかつて私のいた組織では個人情報はかなり大事に扱われていました。あそこはやはりそういう面で誠実な企業だったんだなと、ふと思います。しかしながら、外側から我々はそれを判別する術を持ちません。
ここにおいて、もし企業が相変わらず個人情報を取得しながら、平気で漏洩し、それについて通り一遍の公表と謝罪文で終わらせるならば、次に来るのはユーザ側の自己防衛としてのデータポイズニングでしょう。
つまり偽名をなのるわけですね。実際、焼肉屋に本名名乗る必要なんて本来ないでしょう。いや、彼らがそれを大事に守ってくれるなら、行きつけの店で聞かれれば、教えるのもやぶさかでもないかもしれません。しかし漏洩するんじゃねぇ。それに対して実態としてペナルティもない。この非対称であまりにもユーザが不利な状況では、自己防衛のために偽名を名乗ることにも道義的な正当性が生じると思います。
私たちが本当のことを言うのは、規約で決まっているからではなく、信用しているからです。その信用をぶち壊せば、しっぺ返しがあるのは当然の帰結だと思います。そうすれば結果、ダークウェブに流出した個人情報も、「本人確認済み本人確認書類」じゃないと価値がない!となったりしてね。
サービスの登録は偽名、偽住所、捨てアドが常識、馬鹿正直に本名名乗るのは情弱……そういう25年前のような世界線に、再び戻る日が来るのかもしれません。




コメント